Server remediasi AI menjembatani pemindai keamanan dan asisten AI
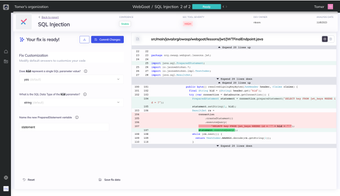
bugsy, dari Mobb Dev, mengotomatiskan remediasi keamanan untuk pengembang dan agen AI, mengubah temuan pemindai menjadi perbaikan yang diterapkan. Ini berjalan sebagai server Model Context Protocol yang memungkinkan asisten AI beroperasi dalam konteks repositori untuk menghasilkan dan menerapkan perubahan kode. Alat ini menyediakan generasi perbaikan otomatis, titik masuk CLI melalui npx, dan antarmuka tinjauan web. Ini menargetkan pengembang, pemelihara sumber terbuka, dan tim DevSecOps yang mengurangi upaya penambalan manual.
Tugas apa yang sebenarnya dapat Anda gunakan bugsy untuk?
bugsy menerima temuan analisis statis dan mengubahnya menjadi editan kode, dengan fokus ketat pada remediasi daripada deteksi. Target distribusi ditujukan untuk pemelihara repositori publik dan mengintegrasikan patch yang dihasilkan ke dalam ruang kerja repositori untuk verifikasi. Edisi komunitasnya dioptimalkan untuk proyek sumber terbuka dan dimaksudkan untuk menutup loop antara laporan kerentanan dan perubahan kode konkret yang dapat diperiksa dan dikomit oleh pengembang.
- Snyk
- Checkmarx
- GitHub Advanced Security (CodeQL)
- OpenText Fortify
Seberapa akurat perbaikan yang dihasilkan dibandingkan dengan patch manual?
Alat ini menghasilkan editan yang disarankan yang dijelaskan sebagai perbaikan kode siap produksi, tetapi kebenaran tergantung pada temuan pemindai hulu dan asisten yang beroperasi dalam konteks repositori. Karena bugsy tidak menemukan kerentanan sendiri, kualitas patch sejalan dengan ketepatan laporan SAST dan kejelasan prompt asisten. Tim harus menjalankan tinjauan kode konvensional dan pengujian pada perubahan yang dihasilkan AI sebelum menggabungkannya ke dalam cabang utama.
Apakah diperlukan pengetahuan teknis untuk mendapatkan hasil yang berguna?
Menjalankan bugsy sebagai server MCP memerlukan kunci API dari Mobb dan asisten yang kompatibel dengan MCP. Proyek ini juga berjalan sebagai CLI melalui npx di sistem dengan Node.js, memungkinkan eksekusi cepat tanpa penginstal yang kompleks. Lingkungan MCP yang didukung termasuk Claude Desktop, Cursor, dan Windsurf, yang berarti administrator harus mengonfigurasi akses repositori dan kredensial untuk asisten agar dapat menerapkan perubahan di dalam ruang kerja proyek.
Apa batasan yang harus direncanakan oleh tim?
bugsy bersifat vendor-agnostik tetapi disetel untuk repositori publik GitHub, GitLab, dan ADO, jadi alur kerja pribadi atau yang di-host sendiri mungkin memerlukan konfigurasi tambahan. Alat ini sepenuhnya bergantung pada input SAST eksternal, jadi kekurangan dalam cakupan pemindai menghasilkan kekurangan dalam remediasi. Sebagai proyek yang berfokus pada komunitas, tim yang memerlukan kontrol hanya untuk perusahaan harus merencanakan tata kelola tambahan seputar akses, verifikasi, dan integrasi dengan saluran keamanan yang ada.
Pilihan praktis untuk tim yang selaras dengan alur kerja SAST dan MCP
bugsy adalah opsi praktis untuk pengembang dan DevSecOps yang sudah menggunakan alat SAST dan asisten yang kompatibel dengan MCP dan yang menerima tambalan yang disarankan oleh AI sebagai titik awal. Mobb, yang didirikan pada tahun 2021 oleh Eitan Worcel dan Jonathan Afek, fokus pada remediasi otomatis; tim harus menganggarkan waktu untuk tinjauan manusia terhadap suntingan yang dihasilkan dan untuk mengonfigurasi akses MCP sebelum mengandalkannya dalam jalur produksi.